
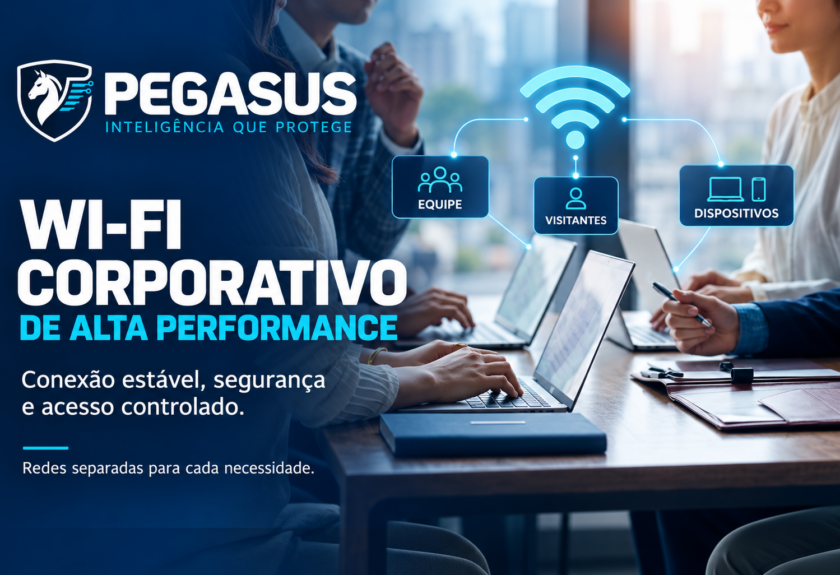
O Wi-Fi corporativo de alta performance é essencial para empresas que precisam de internet estável, conexões seguras e acesso controlado aos recursos internos.
Atualmente, praticamente todas as atividades empresariais dependem de conectividade.
Computadores acessam sistemas administrativos, funcionários utilizam dispositivos móveis e visitantes precisam de internet durante sua permanência.
Além disso, câmeras, impressoras e equipamentos inteligentes também podem compartilhar a infraestrutura de rede.
Entretanto, conectar todos esses dispositivos à mesma rede pode representar riscos.
Um visitante não deve possuir acesso aos servidores administrativos de uma empresa.
Da mesma forma, equipamentos de segurança não precisam compartilhar permissões com dispositivos pessoais de funcionários.
Por isso, uma rede profissional deve oferecer mais do que velocidade.
Ela precisa combinar cobertura adequada, capacidade de conexão, autenticação e políticas de segurança.
A Pegasus Tecnologia fornece soluções de Wi-Fi corporativo, com planejamento de infraestrutura e configurações adequadas às necessidades de cada ambiente.
Entre as possibilidades estão redes separadas para funcionários, visitantes e equipamentos, além de controles específicos de acesso.
Neste artigo, você entenderá como funciona uma rede corporativa profissional e por que a segmentação é fundamental.
O que é Wi-Fi corporativo de alta performance?
O Wi-Fi corporativo é uma infraestrutura sem fio projetada para atender ambientes profissionais.
Diferentemente de uma instalação residencial simples, ela considera vários usuários e dispositivos conectados simultaneamente.
Além disso, pode oferecer gerenciamento centralizado de pontos de acesso.
Isso permite acompanhar a operação da rede e administrar configurações de maneira organizada.
Entretanto, o desempenho não depende apenas da velocidade contratada com a operadora.
A qualidade do sinal, a capacidade dos equipamentos e a distribuição dos usuários também influenciam a experiência.
Por exemplo, uma empresa pode contratar uma conexão de internet rápida.
Mesmo assim, funcionários podem enfrentar lentidão quando muitos dispositivos compartilham um único roteador.
Consequentemente, o projeto precisa considerar a quantidade de conexões e o comportamento do tráfego.
Um Wi-Fi corporativo de alta performance busca equilibrar capacidade, estabilidade, cobertura e segurança.
Por que um roteador doméstico nem sempre atende uma empresa?
Roteadores residenciais podem funcionar adequadamente em ambientes pequenos.
Entretanto, operações empresariais apresentam exigências diferentes.
Uma empresa pode possuir dezenas de computadores e celulares.
Além disso, funcionários podem circular entre salas, corredores e diferentes pavimentos.
Consequentemente, a cobertura precisa acompanhar essa movimentação.
Outro desafio aparece quando dispositivos realizam atividades simultâneas.
Videoconferências, transferências de arquivos e sistemas em nuvem podem disputar capacidade.
Por isso, um único equipamento pode se tornar insuficiente.
Redes corporativas podem utilizar vários pontos de acesso, conhecidos como access points.
Esses equipamentos distribuem a cobertura conforme o projeto.
Além disso, podem ser administrados por uma plataforma centralizada.
Consequentemente, o responsável técnico consegue acompanhar diferentes áreas da instalação.
Wi-Fi corporativo não significa apenas internet rápida
Existe uma diferença importante entre velocidade e desempenho.
A velocidade contratada representa a capacidade disponibilizada pelo provedor, dentro das condições do serviço.
Entretanto, a rede interna também precisa transportar esse tráfego.
Imagine um escritório com conexão de 600 Mbps.
Se os equipamentos internos apresentarem limitações, os usuários podem não aproveitar essa capacidade.
Além disso, interferências podem reduzir o desempenho das conexões sem fio.
Por isso, a infraestrutura precisa ser analisada como um conjunto.
Switches, cabeamento, roteadores, firewalls e pontos de acesso participam dessa operação.
Consequentemente, a escolha de um access point moderno não resolve todos os problemas isoladamente.
O que significa dividir o Wi-Fi em camadas de uso?
A divisão em camadas consiste em separar usuários e dispositivos conforme suas necessidades e níveis de confiança.
Na prática, isso significa que nem todos terão acesso aos mesmos recursos.
Por exemplo, a direção de uma empresa pode precisar consultar sistemas administrativos.
Enquanto isso, visitantes necessitam apenas de internet.
Já câmeras de segurança precisam se comunicar com equipamentos e serviços específicos.
Consequentemente, cada grupo pode possuir regras próprias.
Essa organização é conhecida como segmentação de rede.
Ela reduz a exposição desnecessária de sistemas e facilita o gerenciamento.
Entretanto, criar nomes diferentes para o Wi-Fi não garante, sozinho, essa separação.
É necessário configurar corretamente a infraestrutura.
Como funcionam SSIDs e VLANs?
O SSID é o nome que identifica uma rede Wi-Fi.
Por exemplo, uma empresa pode disponibilizar uma rede chamada “Empresa-Funcionarios”.
Também pode oferecer “Empresa-Visitantes”.
Entretanto, o SSID representa apenas uma parte da configuração.
A separação efetiva pode utilizar VLANs, sigla de Virtual Local Area Network.
Uma VLAN permite criar segmentos lógicos dentro de uma infraestrutura física compartilhada.
Consequentemente, dispositivos podem utilizar os mesmos switches e pontos de acesso sem pertencer à mesma rede lógica.
Entretanto, as VLANs precisam trabalhar com regras de roteamento e segurança.
Caso o tráfego entre elas seja permitido indiscriminadamente, a separação perde parte de sua finalidade.
Por isso, firewalls e políticas de acesso são fundamentais.
Exemplo de divisão de uma rede corporativa em cinco camadas
Imagine uma empresa que possui setores administrativos, funcionários, visitantes e equipamentos de segurança.
Uma arquitetura possível seria:
| Camada | Utilização | Acesso permitido |
|---|---|---|
| Administrativa | Diretoria, financeiro e sistemas internos | Recursos corporativos autorizados |
| Funcionários | Notebooks e celulares profissionais | Internet e serviços necessários ao trabalho |
| Visitantes | Clientes e prestadores | Internet, sem acesso à rede interna |
| Segurança eletrônica | Câmeras, controladores e dispositivos compatíveis | Apenas sistemas de gerenciamento necessários |
| IoT e dispositivos auxiliares | Impressoras, sensores e equipamentos inteligentes | Comunicação limitada aos serviços autorizados |
Essa estrutura é apenas um exemplo.
A quantidade de segmentos depende das necessidades de cada empresa.
Além disso, redes maiores podem exigir divisões adicionais.
Por isso, o planejamento deve considerar os riscos e os serviços utilizados.
Primeira camada: rede administrativa
A rede administrativa atende dispositivos que acessam informações importantes da empresa.
Por exemplo, computadores financeiros podem consultar sistemas internos.
Entretanto, esses recursos não precisam ficar disponíveis para todos os usuários.
Por isso, permissões específicas ajudam a limitar o acesso.
Além disso, autenticação individual e proteção dos equipamentos são importantes.
Consequentemente, a rede administrativa pode receber políticas mais restritivas.
Segunda camada: rede dos funcionários
Funcionários podem precisar de internet e determinados sistemas corporativos.
Entretanto, nem todos necessitam acessar informações financeiras ou servidores críticos.
Por isso, a rede pode utilizar autenticação individual.
Além disso, regras podem diferenciar grupos e dispositivos.
Consequentemente, o acesso fica relacionado às necessidades profissionais.
Essa organização também facilita o desligamento de usuários.
Afinal, uma credencial individual pode ser revogada sem alterar a senha de todos.
Terceira camada: Wi-Fi para visitantes
A rede de visitantes deve possuir uma finalidade simples.
Ela oferece conectividade sem disponibilizar recursos internos desnecessários.
Por exemplo, um cliente pode acessar a internet durante uma reunião.
Entretanto, não deve conseguir abrir compartilhamentos de arquivos da empresa.
Da mesma forma, não deve visualizar câmeras ou dispositivos administrativos.
Por isso, a rede precisa ser isolada.
Além disso, determinados projetos podem limitar velocidade e tempo de utilização.
Consequentemente, visitantes recebem um serviço adequado sem compartilhar privilégios corporativos.
Quarta camada: segurança eletrônica
Câmeras, controladores de acesso e outros dispositivos de segurança merecem atenção especial.
Esses equipamentos podem participar de operações importantes.
Por exemplo, um sistema de controle de acesso pode administrar portas e catracas.
Enquanto isso, câmeras registram movimentações e eventos.
Consequentemente, a comunicação deve ocorrer apenas com os sistemas necessários.
Em muitos projetos, equipamentos críticos devem utilizar conexões cabeadas sempre que viável.
Entretanto, dispositivos sem fio também podem ser utilizados quando tecnicamente adequados.
O importante é evitar exposição desnecessária.
Quinta camada: IoT e equipamentos auxiliares
Dispositivos IoT incluem equipamentos conectados com funções específicas.
Entre eles podem estar sensores, impressoras e dispositivos de automação.
Entretanto, alguns possuem recursos limitados de segurança.
Por isso, não devem receber automaticamente as mesmas permissões de computadores corporativos.
Uma rede separada pode limitar a comunicação desses dispositivos.
Consequentemente, uma eventual vulnerabilidade tende a encontrar mais barreiras para alcançar outros sistemas.
Entretanto, a segmentação precisa ser acompanhada de atualizações e boas configurações.
Por que separar redes melhora a segurança?
A segmentação reduz caminhos de comunicação desnecessários.
Imagine um visitante conectado ao Wi-Fi de uma empresa.
Se todos os dispositivos estiverem na mesma rede, podem existir possibilidades de comunicação indesejada.
Entretanto, uma arquitetura segmentada pode bloquear essas conexões.
Consequentemente, o visitante utiliza a internet sem acessar recursos internos.
O mesmo raciocínio vale para dispositivos IoT.
Uma impressora comprometida não deveria possuir acesso irrestrito aos servidores financeiros.
Por isso, políticas de comunicação ajudam a limitar a exposição.
Entretanto, segmentação não elimina todos os riscos.
Ela funciona como uma camada de proteção dentro de uma estratégia mais ampla.
O papel do firewall no Wi-Fi corporativo
O firewall controla comunicações conforme regras estabelecidas.
Em uma rede segmentada, pode definir quais conexões são permitidas entre diferentes segmentos.
Por exemplo, a rede de visitantes pode acessar a internet.
Entretanto, tentativas de comunicação com servidores administrativos podem ser bloqueadas.
Da mesma forma, câmeras podem se comunicar apenas com o gravador e serviços necessários.
Consequentemente, a política reduz tráfego desnecessário.
Além disso, firewalls podem oferecer recursos adicionais de segurança.
Entretanto, as funcionalidades dependem do equipamento e das licenças utilizadas.
Por isso, a escolha deve considerar as necessidades reais do projeto.
WPA2 e WPA3: como proteger a conexão sem fio?
WPA2 e WPA3 são tecnologias utilizadas para proteger redes Wi-Fi.
Elas incluem mecanismos de autenticação e proteção das comunicações.
O WPA3 apresenta melhorias em relação a métodos anteriores.
Entretanto, nem todos os equipamentos antigos oferecem compatibilidade.
Por isso, o projeto precisa considerar os dispositivos existentes.
Em ambientes corporativos, podem ser utilizados modos Enterprise.
Essas configurações permitem autenticação baseada em infraestrutura apropriada.
Consequentemente, a segurança não depende necessariamente de uma senha compartilhada entre todos.
Além disso, determinadas soluções utilizam certificados digitais.
Isso pode fortalecer o processo de autenticação quando corretamente implementado.
O que é autenticação 802.1X?
O IEEE 802.1X é um mecanismo utilizado para controlar o acesso à rede.
Ele permite verificar credenciais antes de autorizar determinadas conexões.
Em uma implantação comum, o dispositivo solicita acesso.
Depois disso, a infraestrutura encaminha a autenticação para um serviço apropriado.
Frequentemente, esse processo utiliza um servidor RADIUS.
Caso a autenticação seja aceita, a rede aplica as permissões configuradas.
Consequentemente, diferentes usuários podem receber políticas distintas.
Entretanto, a implementação depende dos equipamentos e do ambiente.
Por isso, redes pequenas podem utilizar arquiteturas mais simples.
Já empresas com exigências maiores podem se beneficiar de autenticação centralizada.
Por que uma senha única para todos os funcionários pode ser problemática?
Uma senha compartilhada apresenta dificuldades administrativas.
Imagine uma empresa com cinquenta funcionários.
Todos utilizam a mesma senha do Wi-Fi.
Quando um colaborador deixa a empresa, essa informação pode continuar conhecida por ele.
Consequentemente, revogar apenas seu acesso torna-se mais difícil.
Em determinados casos, seria necessário alterar a senha de todos os dispositivos.
Por isso, autenticação individual pode representar uma solução mais organizada.
Além disso, permite administrar credenciais por usuário ou dispositivo.
Entretanto, exige infraestrutura e configuração adequadas.
Controle de acesso por usuário, dispositivo e horário
Redes corporativas podem oferecer diferentes formas de controle.
Uma delas envolve identificação individual.
Outra considera o tipo de dispositivo conectado.
Além disso, determinadas plataformas permitem políticas relacionadas a horários.
Por exemplo, visitantes podem receber acesso temporário.
Enquanto isso, funcionários podem utilizar credenciais vinculadas ao vínculo profissional.
Consequentemente, a administração consegue organizar autorizações.
Entretanto, recursos específicos variam conforme a solução utilizada.
Por isso, é importante avaliar as funcionalidades antes da contratação.
Portal de visitantes e acesso temporário
Um portal de visitantes, também conhecido como captive portal, pode apresentar uma página antes da liberação do acesso.
Dependendo da solução, o visitante pode aceitar condições de utilização.
Também pode receber uma credencial temporária.
Além disso, determinados sistemas permitem criar vouchers com prazo definido.
Consequentemente, a empresa consegue organizar o acesso oferecido ao público.
Entretanto, um portal de visitantes não substitui automaticamente a criptografia da rede.
Também não representa, isoladamente, autenticação forte.
Por isso, precisa fazer parte de uma arquitetura de segurança adequada.
Como evitar que visitantes acessem câmeras e computadores?
O primeiro passo é criar uma rede de visitantes separada.
Depois disso, essa rede deve possuir seu próprio segmento lógico.
Em seguida, regras de firewall precisam limitar as comunicações.
Consequentemente, o tráfego pode ser direcionado à internet sem alcançar recursos internos.
Além disso, determinados equipamentos permitem isolamento entre dispositivos conectados à mesma rede.
Esse recurso é conhecido como client isolation.
Ele ajuda a impedir comunicação direta entre clientes quando essa comunicação não é necessária.
Entretanto, é importante testar as regras.
Afinal, uma configuração incorreta pode permitir acessos indesejados.
Wi-Fi corporativo integrado à segurança eletrônica
A infraestrutura de rede também influencia os sistemas de segurança.
Câmeras IP, controladores de acesso e plataformas de gerenciamento precisam de comunicação adequada.
Entretanto, isso não significa que todos devam utilizar Wi-Fi.
Em muitos casos, cabeamento estruturado oferece vantagens importantes para equipamentos fixos.
Além disso, switches PoE podem fornecer energia e dados a dispositivos compatíveis.
Consequentemente, a escolha entre conexão cabeada e sem fio deve considerar a aplicação.
O Wi-Fi pode complementar a infraestrutura quando existe necessidade de mobilidade.
Por isso, um projeto profissional deve integrar diferentes tecnologias de rede.
A importância de separar câmeras e dispositivos de acesso
Equipamentos de segurança não precisam compartilhar permissões com visitantes.
Além disso, sua comunicação pode exigir regras específicas.
Imagine um condomínio com câmeras IP e leitores faciais.
Esses dispositivos podem utilizar uma rede própria.
Enquanto isso, o Wi-Fi de visitantes permanece em outro segmento.
Consequentemente, a administração reduz conexões desnecessárias entre sistemas.
Além disso, pode facilitar a identificação de problemas.
Entretanto, determinadas integrações exigem comunicação entre segmentos.
Por isso, regras específicas devem permitir apenas os serviços necessários.
O que influencia a performance do Wi-Fi?
Existem diferentes fatores.
A quantidade de dispositivos é um deles.
Entretanto, a qualidade do sinal também possui grande importância.
Paredes, estruturas metálicas e equipamentos podem interferir na propagação.
Além disso, redes vizinhas podem disputar canais de comunicação.
Consequentemente, o desempenho varia conforme o ambiente.
Outro fator importante é a capacidade dos pontos de acesso.
Equipamentos diferentes suportam cargas e funcionalidades distintas.
Por isso, o dimensionamento deve considerar as características reais de utilização.
Wi-Fi 6, Wi-Fi 6E e Wi-Fi 7
As gerações mais recentes do Wi-Fi oferecem melhorias de capacidade e eficiência.
O Wi-Fi 6 introduziu recursos importantes para ambientes com muitos dispositivos.
Entre eles estão tecnologias destinadas a melhorar o aproveitamento do meio sem fio.
O Wi-Fi 6E amplia o uso de recursos do Wi-Fi 6 para a faixa de 6 GHz, onde permitido.
Já o Wi-Fi 7 introduz recursos adicionais de desempenho e operação.
Entretanto, a velocidade real depende de vários fatores.
Dispositivos clientes precisam oferecer compatibilidade.
Além disso, a infraestrutura cabeada pode limitar o desempenho.
Por isso, utilizar a geração mais recente não garante automaticamente uma rede mais rápida.
O projeto precisa considerar o ambiente e os equipamentos disponíveis.
Planejamento de cobertura: o que é site survey?
O site survey é uma análise utilizada para planejar ou avaliar redes sem fio.
Durante esse processo, são consideradas características físicas do ambiente.
Por exemplo, paredes e divisórias podem afetar o sinal.
Da mesma forma, estruturas metálicas podem criar obstáculos.
Além disso, é importante identificar interferências e necessidades de capacidade.
Consequentemente, a equipe consegue planejar melhor o posicionamento dos pontos de acesso.
Esse trabalho ajuda a evitar instalações baseadas apenas em tentativa e erro.
Entretanto, o nível de detalhamento depende do tamanho e da complexidade do projeto.
Roaming: conexão durante o deslocamento
Em ambientes maiores, usuários podem circular entre diferentes pontos de acesso.
Por exemplo, um funcionário pode sair da recepção e caminhar até uma sala de reuniões.
Nesse percurso, o dispositivo pode precisar mudar de access point.
Esse processo é conhecido como roaming.
Uma rede bem planejada pode oferecer condições melhores para essa transição.
Entretanto, o comportamento também depende do dispositivo cliente.
Além disso, determinadas tecnologias auxiliam o gerenciamento da mobilidade.
Consequentemente, o projeto deve considerar cobertura e sobreposição de sinal.
Como evitar lentidão quando muitos usuários estão conectados?
A primeira medida é dimensionar corretamente a capacidade.
Depois disso, é importante distribuir os usuários entre pontos de acesso adequados.
Além disso, a rede pode utilizar políticas de priorização de tráfego.
Esse recurso é conhecido como QoS, ou Quality of Service.
Ele permite tratar determinados tipos de tráfego conforme regras estabelecidas.
Por exemplo, aplicações de voz podem receber tratamento diferente de transferências menos urgentes.
Entretanto, QoS não cria capacidade de internet adicional.
Ela apenas ajuda a administrar os recursos disponíveis.
Por isso, planejamento de banda e equipamentos continuam sendo fundamentais.
Wi-Fi corporativo para hotéis e pousadas
Hotéis e pousadas possuem necessidades particulares.
Hóspedes esperam conectividade nos quartos e nas áreas comuns.
Entretanto, sistemas administrativos também precisam funcionar adequadamente.
Por isso, a rede dos hóspedes deve permanecer separada dos recursos internos.
Além disso, determinados projetos podem utilizar políticas de velocidade.
Consequentemente, a administração consegue organizar melhor o uso da conexão.
Em Búzios, onde hotéis e pousadas atendem visitantes durante diferentes temporadas, essa estrutura pode ser especialmente relevante.
Entretanto, a quantidade de usuários pode variar significativamente.
Por isso, o dimensionamento deve considerar períodos de maior ocupação.
Wi-Fi corporativo para restaurantes
Restaurantes podem utilizar dispositivos conectados em diferentes operações.
Por exemplo, sistemas de pedidos e equipamentos administrativos precisam de comunicação.
Além disso, clientes podem solicitar acesso à internet.
Consequentemente, misturar todas essas atividades na mesma rede pode representar riscos.
Uma arquitetura segmentada permite separar operações internas e visitantes.
Entretanto, determinados dispositivos podem exigir comunicação com sistemas específicos.
Por isso, as regras precisam ser planejadas conforme a operação do estabelecimento.
Wi-Fi corporativo para escritórios e empresas
Escritórios podem possuir funcionários, prestadores e visitantes.
Além disso, utilizam sistemas internos e plataformas em nuvem.
Consequentemente, a rede precisa equilibrar mobilidade e controle.
A autenticação individual pode ajudar a administrar usuários.
Enquanto isso, a segmentação limita o acesso aos recursos necessários.
Além disso, plataformas de gerenciamento podem oferecer informações sobre a operação.
Por isso, um projeto profissional considera segurança e produtividade.
Wi-Fi corporativo para condomínios
Condomínios também podem utilizar infraestrutura sem fio em áreas administrativas.
Por exemplo, a administração pode precisar conectar computadores e dispositivos móveis.
Além disso, determinadas áreas comuns podem oferecer internet aos usuários.
Entretanto, a rede administrativa não deve ser confundida com a rede de visitantes.
Da mesma forma, equipamentos de segurança precisam de políticas próprias.
Consequentemente, a segmentação ajuda a organizar a infraestrutura.
Essa abordagem pode ser especialmente útil em empreendimentos com diferentes sistemas conectados.
Wi-Fi corporativo para indústrias
Ambientes industriais apresentam desafios adicionais.
Estruturas metálicas podem interferir na propagação do sinal.
Além disso, máquinas e instalações podem dificultar a cobertura.
Consequentemente, o planejamento precisa considerar essas características.
Outro cuidado envolve a separação entre redes administrativas e operacionais.
Sistemas industriais podem exigir políticas de comunicação específicas.
Por isso, sua conexão com redes sem fio precisa de avaliação técnica cuidadosa.
Em determinados casos, tecnologias e equipamentos industriais especializados podem ser necessários.
Segurança e monitoramento da rede
Uma rede corporativa precisa de acompanhamento.
Por exemplo, o administrador pode precisar identificar pontos de acesso indisponíveis.
Também pode verificar consumo de recursos e eventos relevantes.
Além disso, determinados sistemas permitem acompanhar dispositivos conectados.
Consequentemente, problemas podem ser identificados com maior organização.
Entretanto, monitoramento não significa observar indiscriminadamente o conteúdo das comunicações.
A coleta de registros deve respeitar finalidade, necessidade e legislação aplicável.
Por isso, políticas de privacidade também fazem parte da gestão profissional.
Atualizações e manutenção preventiva
Equipamentos de rede utilizam softwares e firmwares.
Consequentemente, podem precisar de atualizações para corrigir falhas.
Além disso, fabricantes podem disponibilizar melhorias de funcionamento.
Por isso, a manutenção deve considerar versões e compatibilidade.
Entretanto, atualizações precisam ser planejadas para evitar interrupções desnecessárias.
Também é importante manter cópias protegidas das configurações.
Consequentemente, a recuperação pode ser facilitada em determinadas situações.
Um exemplo técnico: recomendações internacionais para redes segmentadas
O Centro Canadense de Segurança Cibernética publicou orientações específicas sobre proteção de redes Wi-Fi.
Entre as recomendações está a utilização de SSIDs e VLANs para separar diferentes grupos de dispositivos.
O órgão também recomenda restringir a comunicação entre redes.
Além disso, destaca a importância de isolar visitantes e equipamentos IoT.
Essas recomendações demonstram que a segmentação não é apenas um recurso opcional de organização.
Ela faz parte de uma estratégia reconhecida de segurança de redes.
Fonte: Canadian Centre for Cyber Security — Wi-Fi Security.
O NIST também possui orientações sobre proteção de redes sem fio ao longo de seu ciclo de vida.
Fonte complementar: NIST — Guidelines for Securing Wireless Local Area Networks.
Como a Pegasus Tecnologia desenvolve soluções de Wi-Fi corporativo?
A Pegasus Tecnologia oferece soluções de infraestrutura de redes para empresas e condomínios.
O projeto pode começar com uma avaliação do ambiente.
Depois disso, são identificadas as necessidades de cobertura e capacidade.
Além disso, a equipe considera os tipos de dispositivos conectados.
Consequentemente, é possível planejar uma infraestrutura mais adequada.
A solução pode incluir pontos de acesso, switches e equipamentos de gerenciamento.
Também pode envolver configurações de segmentação e controle de permissões.
Entretanto, os recursos disponíveis dependem dos equipamentos selecionados.
Por isso, cada projeto precisa ser dimensionado conforme as necessidades do cliente.
Configurações de segurança oferecidas em um projeto profissional
Dependendo da infraestrutura, um projeto pode contemplar diferentes medidas.
Entre elas estão redes separadas para funcionários e visitantes.
Além disso, podem ser configuradas VLANs e regras de comunicação.
Em ambientes compatíveis, também podem ser utilizadas soluções de autenticação individual.
Consequentemente, a administração ganha maior controle sobre as conexões.
Outro recurso possível é a limitação de velocidade por grupo.
Também podem ser utilizadas políticas de acesso temporário.
Entretanto, nenhuma dessas funcionalidades deve ser prometida sem verificar a compatibilidade.
A avaliação técnica determina quais recursos são viáveis.
Wi-Fi corporativo em Búzios
Búzios possui hotéis, pousadas, restaurantes e empresas com necessidades variadas de conectividade.
Além disso, muitos estabelecimentos recebem grande circulação de visitantes.
Consequentemente, redes separadas podem ajudar a organizar o acesso.
Um hotel pode oferecer internet aos hóspedes.
Entretanto, os sistemas administrativos devem permanecer protegidos.
Da mesma forma, um restaurante pode separar o Wi-Fi dos clientes da rede operacional.
Por isso, o Wi-Fi corporativo pode contribuir para segurança e organização.
Wi-Fi corporativo em Cabo Frio
Cabo Frio reúne escritórios, estabelecimentos comerciais e condomínios.
Consequentemente, diferentes ambientes podem exigir soluções próprias.
Uma empresa com vários departamentos pode precisar de autenticação individual.
Enquanto isso, um estabelecimento comercial pode priorizar a separação entre clientes e sistemas internos.
Além disso, estruturas maiores podem exigir vários pontos de acesso.
Por isso, o planejamento deve considerar a realidade de cada operação.
Wi-Fi corporativo em Rio das Ostras
Rio das Ostras possui empresas com diferentes necessidades tecnológicas.
Algumas operações exigem conectividade para equipes administrativas.
Outras precisam integrar dispositivos e sistemas específicos.
Consequentemente, a segmentação pode contribuir para o controle de acesso aos recursos.
Além disso, redes profissionais podem facilitar o gerenciamento de múltiplos pontos de acesso.
Por isso, uma avaliação técnica ajuda a definir a infraestrutura adequada.
Perguntas frequentes sobre Wi-Fi corporativo
Qual é a diferença entre Wi-Fi residencial e corporativo?
A principal diferença está no planejamento e nos recursos utilizados.
Redes corporativas podem oferecer gerenciamento centralizado, segmentação e autenticação mais avançada.
É possível criar várias redes com os mesmos equipamentos?
Sim, quando os equipamentos suportam múltiplos SSIDs e segmentação.
Entretanto, a configuração precisa garantir a separação efetiva do tráfego.
Criar uma rede de visitantes é suficiente para proteger a empresa?
Não necessariamente.
Também são necessárias regras adequadas de isolamento e controle de comunicação.
O Wi-Fi corporativo precisa de firewall?
O firewall é um componente importante para aplicar políticas entre redes e controlar comunicações.
Entretanto, sua arquitetura depende do projeto.
Posso utilizar Wi-Fi para câmeras de segurança?
Sim, quando os equipamentos e o ambiente permitem.
Entretanto, conexões cabeadas podem ser preferíveis para dispositivos fixos e críticos.
Wi-Fi 7 é obrigatório para ter alta performance?
Não.
O desempenho depende de cobertura, capacidade, interferências e necessidades reais.
A Pegasus Tecnologia instala e configura Wi-Fi corporativo?
Sim. A Pegasus oferece soluções de infraestrutura de redes, incluindo planejamento e configurações adequadas aos equipamentos utilizados.
Conclusão: Wi-Fi corporativo de alta performance precisa unir velocidade e segurança
O Wi-Fi corporativo de alta performance representa uma infraestrutura essencial para empresas modernas.
Entretanto, velocidade não deve ser o único critério de escolha.
A rede precisa oferecer cobertura adequada e capacidade para os dispositivos conectados.
Além disso, deve proteger recursos internos contra acessos desnecessários.
Por isso, a segmentação em camadas possui grande importância.
Funcionários, visitantes e equipamentos de segurança podem utilizar políticas diferentes.
Consequentemente, a empresa ganha maior organização e controle.
Recursos como VLANs, autenticação corporativa e firewalls ajudam a estruturar essa proteção.
Entretanto, sua eficiência depende de configuração adequada.
A Pegasus Tecnologia oferece soluções de Wi-Fi corporativo e infraestrutura de redes na Região dos Lagos.
Além disso, pode avaliar possibilidades de integração com sistemas de segurança eletrônica.
O objetivo é desenvolver redes estáveis, organizadas e adequadas às necessidades de cada cliente.
Solicite um projeto de Wi-Fi corporativo com a Pegasus Tecnologia
Sua empresa possui pontos sem sinal, lentidão ou todos os usuários conectados à mesma rede?
A Pegasus Tecnologia pode avaliar a infraestrutura e indicar soluções de cobertura, segmentação e controle de acesso.
Atendimento em Búzios, Cabo Frio, Rio das Ostras e Região dos Lagos.
Site: www.solucoespegasus.com.br
WhatsApp: Fale com a Pegasus Tecnologia