
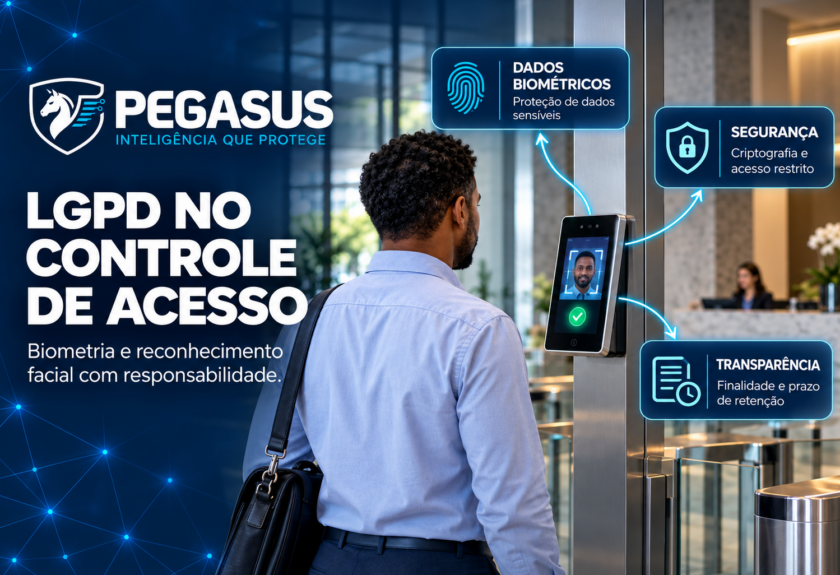
A LGPD no controle de acesso estabelece cuidados importantes para empresas e condomínios que utilizam reconhecimento facial, impressões digitais e outros dados pessoais.
A modernização da segurança eletrônica trouxe benefícios para a identificação de moradores, funcionários e visitantes.
Hoje, leitores faciais podem liberar portas, catracas e outros dispositivos em poucos segundos.
Além disso, sistemas inteligentes permitem administrar permissões e consultar registros de entrada e saída.
Entretanto, essas funcionalidades também criam responsabilidades.
Afinal, informações biométricas estão diretamente relacionadas à identidade das pessoas.
Por isso, sua coleta e armazenamento precisam seguir critérios técnicos e legais.
A Lei Geral de Proteção de Dados Pessoais, conhecida como LGPD, estabelece princípios para esse tratamento.
Consequentemente, síndicos, gestores e empresas devem avaliar como seus sistemas utilizam e protegem as informações.
A Pegasus Tecnologia oferece soluções de controle de acesso e reconhecimento facial para condomínios e empresas da Região dos Lagos.
Além disso, pode avaliar a integração com sistemas existentes e fornecer plataformas de gerenciamento compatíveis com cada projeto.
Neste artigo, você entenderá como funciona a proteção dos dados biométricos e quais cuidados são necessários para armazená-los legalmente.
O que é a LGPD e como ela se aplica ao controle de acesso?
A Lei nº 13.709/2018 estabelece regras para o tratamento de dados pessoais no Brasil.
Seu objetivo é proteger direitos relacionados à privacidade, liberdade e personalidade das pessoas.
Entretanto, a legislação não se limita a cadastros realizados pela internet.
Ela também alcança informações coletadas em sistemas físicos de identificação.
Por exemplo, um condomínio pode registrar o nome e a fotografia de seus visitantes.
Uma empresa pode utilizar impressões digitais para autenticar funcionários.
Da mesma forma, um edifício comercial pode empregar reconhecimento facial para liberar catracas.
Consequentemente, todas essas operações precisam ser analisadas à luz da LGPD.
O tratamento inclui coleta, armazenamento, consulta, compartilhamento e exclusão das informações.
Portanto, a responsabilidade não termina quando o cadastro é realizado.
Ela acompanha todo o ciclo de utilização dos dados.
Fonte oficial: Lei Geral de Proteção de Dados Pessoais — Lei nº 13.709/2018.
Dados biométricos são considerados dados pessoais sensíveis?
Sim. A LGPD classifica dados biométricos vinculados a pessoas como dados pessoais sensíveis.
Essa classificação aparece no artigo 5º, inciso II.
Consequentemente, essas informações exigem atenção especial durante o tratamento.
Uma impressão digital pode ser utilizada para autenticar uma pessoa.
Da mesma forma, um template facial pode representar características utilizadas na identificação biométrica.
Entretanto, existe uma diferença importante entre dados biométricos e credenciais convencionais.
Uma senha comprometida pode ser substituída.
Já as características físicas de uma pessoa não podem ser trocadas com a mesma facilidade.
Por isso, um vazamento biométrico pode apresentar consequências particularmente relevantes.
Além disso, sistemas de identificação podem revelar informações sobre a circulação de pessoas.
Consequentemente, proteger os dados significa também proteger aspectos da rotina dos usuários.
Qual é a diferença entre fotografia, biometria facial e registros de acesso?
Esses três elementos podem existir no mesmo sistema.
Entretanto, não representam exatamente a mesma informação.
Uma fotografia é uma imagem da pessoa.
Dependendo do contexto, ela constitui um dado pessoal.
Já o template facial é uma representação matemática extraída por um algoritmo biométrico.
Essa representação pode ser utilizada para verificar ou identificar o usuário.
Consequentemente, quando vinculada a uma pessoa, recebe a proteção aplicável aos dados biométricos sensíveis.
Por outro lado, um registro de acesso pode indicar horário, local e identificação do usuário.
Por exemplo, o sistema pode registrar que determinado morador entrou às 18h30.
Esse histórico constitui dado pessoal quando permite identificar alguém.
Entretanto, não é automaticamente um dado biométrico apenas porque foi gerado por um leitor facial.
Por isso, cada categoria precisa ser considerada na política de proteção de dados.
Como funciona o reconhecimento facial em um sistema de controle de acesso?
Primeiramente, o usuário precisa ser cadastrado.
Durante o cadastro, o equipamento captura uma imagem facial adequada.
Depois disso, um algoritmo detecta o rosto e extrai características relevantes.
Essas informações podem ser convertidas em uma representação matemática, conhecida como template biométrico.
Posteriormente, o sistema utiliza esse registro para realizar comparações.
Quando o usuário se apresenta ao leitor, uma nova captura é processada.
Em seguida, o algoritmo compara as características extraídas com os registros autorizados.
Caso a correspondência atenda aos critérios configurados, o sistema pode liberar o acesso.
Entretanto, o reconhecimento facial não funciona exatamente da mesma maneira em todos os equipamentos.
Alguns realizam processamento diretamente no terminal.
Outros dependem de controladores, servidores ou plataformas centralizadas.
Consequentemente, a localização e o armazenamento dos dados variam conforme a arquitetura escolhida.
Essa diferença é fundamental para a LGPD.
Como armazenar dados biométricos e de leitura facial de forma legal e segura?
O armazenamento é uma das etapas mais importantes de qualquer projeto com biometria.
Entretanto, não existe uma única configuração obrigatória para todos os sistemas.
A legislação exige medidas proporcionais à natureza dos dados e aos riscos envolvidos.
Por isso, a proteção deve começar antes mesmo da instalação.
O projeto precisa considerar finalidade, base legal, segurança, acesso, retenção e exclusão.
A seguir, estão os principais cuidados.
1. Definir uma finalidade legítima e específica
O primeiro passo é explicar por que os dados serão coletados.
Por exemplo, um condomínio pode utilizar reconhecimento facial para autenticar moradores nos acessos autorizados.
Uma empresa pode utilizar biometria para controlar a entrada em setores restritos.
Entretanto, os dados não devem ser utilizados indiscriminadamente para outras finalidades.
Imagine que uma plataforma foi contratada apenas para liberar portas.
Utilizar posteriormente essas informações para publicidade pode representar uma finalidade incompatível.
Por isso, a utilização precisa respeitar o propósito informado e a legislação aplicável.
Além disso, mudanças relevantes no tratamento exigem nova avaliação.
2. Identificar a base legal adequada
A LGPD estabelece hipóteses específicas para o tratamento de dados sensíveis.
Essas hipóteses estão previstas no artigo 11.
O consentimento específico e destacado pode ser uma delas.
Entretanto, não é a única possibilidade prevista pela legislação.
O artigo também contempla outras situações, observados seus requisitos.
Entre elas está a prevenção à fraude e a segurança do titular em processos de identificação e autenticação de cadastro em sistemas eletrônicos.
Entretanto, essa hipótese não autoriza automaticamente qualquer utilização de reconhecimento facial.
É necessário avaliar a finalidade, a necessidade e os direitos envolvidos.
Além disso, a base do legítimo interesse, prevista para dados pessoais comuns, não aparece como hipótese autônoma no artigo 11.
Consequentemente, não deve ser utilizada indiscriminadamente para justificar tratamento biométrico sensível.
Por isso, a definição da base legal precisa de análise jurídica adequada.
3. Coletar somente os dados necessários
O princípio da necessidade estabelece que o tratamento deve se limitar ao necessário para suas finalidades.
Isso significa evitar cadastros excessivos.
Por exemplo, nem todo sistema precisa armazenar cópias completas de documentos pessoais.
Da mesma forma, nem toda aplicação exige manter permanentemente a fotografia original.
Entretanto, determinados equipamentos podem depender de imagens para funções específicas.
Por isso, é importante conhecer a arquitetura utilizada.
A coleta deve ser proporcional ao objetivo.
Consequentemente, menos informações desnecessárias significam menos dados expostos a riscos.
4. Priorizar armazenamento protegido
Dados biométricos precisam permanecer em ambientes protegidos contra acessos indevidos.
Isso pode envolver armazenamento local ou infraestrutura em nuvem.
Entretanto, nenhuma dessas alternativas é automaticamente segura.
Um servidor local mal configurado pode apresentar vulnerabilidades.
Da mesma forma, uma plataforma em nuvem pode possuir controles inadequados.
Por isso, a escolha deve considerar recursos de segurança, manutenção e responsabilidades.
Entre os cuidados recomendados estão criptografia, controle de permissões e atualização dos sistemas.
Além disso, é importante verificar como os dados são transmitidos entre equipamentos.
5. Utilizar criptografia
A criptografia ajuda a proteger informações contra leitura não autorizada.
Ela pode ser aplicada ao armazenamento e à transmissão dos dados.
Por exemplo, uma base biométrica pode permanecer criptografada em determinado equipamento.
Da mesma forma, a comunicação com o servidor pode utilizar protocolos seguros.
Entretanto, criptografia não elimina todos os riscos.
Credenciais administrativas comprometidas ainda podem permitir acessos indevidos.
Por isso, a proteção precisa envolver diferentes medidas.
A própria ANPD recomenda cuidados com criptografia e proteção de informações sensíveis.
Referência técnica: Guia de Segurança da Informação para Agentes de Tratamento de Pequeno Porte — ANPD.
6. Restringir o acesso aos cadastros biométricos
Nem todos os funcionários precisam consultar dados biométricos.
Por isso, sistemas profissionais devem permitir diferentes níveis de permissão.
Um operador pode precisar autorizar visitantes.
Entretanto, não necessariamente precisa exportar toda a base de usuários.
Da mesma forma, um técnico pode precisar realizar manutenção sem visualizar informações desnecessárias.
Consequentemente, o gerenciamento de permissões ajuda a reduzir riscos.
Além disso, contas administrativas devem receber proteção reforçada.
Quando disponível, a autenticação multifator também é recomendável.
7. Manter registros de operações administrativas
A rastreabilidade não deve existir apenas para as entradas de moradores.
Ela também é importante para a administração do sistema.
Por exemplo, pode ser necessário identificar quem cadastrou determinado usuário.
Da mesma forma, alterações de permissões precisam ser acompanhadas.
Exclusões e exportações também podem exigir registros.
Consequentemente, logs administrativos ajudam na investigação de incidentes.
Entretanto, esses registros também contêm informações que precisam ser protegidas.
Por isso, seu armazenamento deve respeitar finalidade e prazo de retenção.
8. Definir um prazo de armazenamento
A LGPD não estabelece um prazo único para conservar todos os templates faciais.
Consequentemente, não existe uma regra geral determinando que todos os condomínios guardem biometria por cinco anos.
O prazo deve ser justificado pela finalidade e pelas obrigações aplicáveis.
Por exemplo, um morador pode permanecer cadastrado enquanto possuir autorização válida.
Entretanto, quando essa autorização termina, o tratamento precisa ser reavaliado.
Em determinadas situações, informações podem precisar ser eliminadas.
Em outras, alguma conservação pode ser juridicamente permitida.
Por isso, a política de retenção deve diferenciar templates, fotografias e históricos de acesso.
9. Excluir dados quando não forem mais necessários
A exclusão é parte fundamental da segurança.
Imagine um funcionário que deixou a empresa.
Manter sua biometria ativa pode representar um risco operacional.
Da mesma forma, um antigo morador não deve continuar autorizado a entrar no condomínio.
Por isso, o encerramento do vínculo deve desencadear revisão das permissões.
Além disso, é necessário avaliar a eliminação dos dados conforme as regras aplicáveis.
Em sistemas distribuídos, a exclusão pode exigir sincronização entre terminais e servidores.
Consequentemente, apagar apenas um cadastro visual pode não ser suficiente.
É importante verificar se existem cópias, backups e outros registros relacionados.
Armazenar o template facial é mais seguro do que guardar fotografias?
Em muitos projetos, reduzir o armazenamento de imagens originais pode diminuir a exposição de informações.
Entretanto, o template biométrico também exige proteção.
Afinal, ele pode ser utilizado para autenticar ou identificar uma pessoa.
Além disso, templates não são automaticamente anônimos.
Dependendo do algoritmo e das condições de utilização, podem continuar permitindo identificação.
Por isso, devem ser tratados como dados biométricos sensíveis quando vinculados ao usuário.
Também é importante verificar se o fabricante utiliza formatos proprietários.
Algumas plataformas armazenam informações diretamente nos terminais.
Outras utilizam bancos de dados centralizados.
Consequentemente, o projeto deve documentar onde os registros permanecem.
Essa informação ajuda a definir procedimentos de segurança e exclusão.
Armazenamento local ou em nuvem: qual é melhor para a LGPD?
A resposta depende da arquitetura e das medidas de proteção.
No armazenamento local, os dados podem permanecer em equipamentos ou servidores do próprio estabelecimento.
Isso pode facilitar determinadas decisões de infraestrutura.
Entretanto, exige cuidados com acesso físico, manutenção e backups.
Já soluções em nuvem podem oferecer gerenciamento centralizado.
Além disso, podem disponibilizar recursos específicos de auditoria e controle.
Entretanto, é necessário avaliar o fornecedor.
Também é importante identificar onde os dados são armazenados.
Caso exista transferência internacional, devem ser observadas as regras aplicáveis da LGPD.
Consequentemente, a decisão não deve considerar apenas conveniência ou preço.
Segurança, privacidade e governança precisam fazer parte da escolha.
Quem é responsável pelos dados: condomínio, empresa ou instaladora?
A LGPD diferencia controlador e operador.
O controlador toma as principais decisões sobre a finalidade e os elementos essenciais do tratamento.
Já o operador realiza o tratamento em nome do controlador, conforme suas instruções.
Em um condomínio, a administração pode exercer o papel de controladora dos dados utilizados no acesso.
Entretanto, essa classificação depende das decisões e responsabilidades efetivas.
Uma empresa de tecnologia pode atuar como operadora em determinadas atividades.
Por exemplo, quando administra informações seguindo instruções do contratante.
Entretanto, também pode assumir outras responsabilidades conforme os serviços prestados.
Por isso, os contratos precisam esclarecer as funções de cada participante.
Além disso, devem estabelecer regras de confidencialidade, suporte e segurança.
O que um contrato de controle de acesso deve prever?
Um contrato bem estruturado ajuda a reduzir dúvidas.
Primeiramente, deve identificar quais serviços serão prestados.
Depois disso, é importante definir responsabilidades sobre os dados pessoais.
Também devem ser avaliadas regras de acesso administrativo e manutenção.
Além disso, o contrato pode prever procedimentos para incidentes e encerramento do serviço.
Outro ponto relevante é a devolução ou eliminação dos dados quando o contrato terminar.
Consequentemente, o cliente evita depender de decisões improvisadas.
Essa organização é especialmente importante em sistemas com reconhecimento facial.
A LGPD permite reconhecimento facial em condomínios?
A legislação não estabelece uma proibição geral dessa tecnologia.
Entretanto, sua utilização precisa atender aos requisitos legais.
Por isso, o condomínio deve justificar a finalidade e a necessidade do tratamento.
Também precisa identificar uma base legal adequada.
Além disso, deve informar os usuários sobre a utilização de seus dados.
A proporcionalidade da medida merece atenção especial.
Por exemplo, é importante avaliar se existem alternativas menos invasivas para determinadas situações.
Consequentemente, a escolha do reconhecimento facial deve ser fundamentada.
Não basta afirmar que a tecnologia é moderna.
É necessário demonstrar que sua utilização atende a uma necessidade legítima.
O condomínio pode obrigar todos os moradores a utilizar biometria facial?
Essa questão exige cuidado.
A resposta depende das circunstâncias e da base legal utilizada.
Além disso, envolve direitos dos moradores e regras específicas do empreendimento.
Por isso, não é adequado afirmar que todo condomínio pode exigir reconhecimento facial indiscriminadamente.
Também não é correto presumir que qualquer sistema facial seja ilegal.
É importante avaliar necessidade, proporcionalidade e alternativas disponíveis.
Caso o tratamento dependa de consentimento, sua validade também precisa ser examinada.
Afinal, consentimento deve atender aos requisitos previstos na LGPD.
Consequentemente, a administração deve buscar orientação jurídica antes de estabelecer regras obrigatórias.
E os visitantes e prestadores de serviço?
Visitantes também possuem direitos relacionados aos seus dados pessoais.
Por isso, a coleta precisa ter finalidade definida.
Um condomínio pode precisar identificar pessoas autorizadas a entrar.
Entretanto, isso não significa que qualquer informação possa ser armazenada indefinidamente.
Da mesma forma, prestadores temporários podem exigir procedimentos específicos.
Por exemplo, um cadastro pode possuir prazo limitado.
Consequentemente, as permissões podem ser encerradas quando o serviço terminar.
Além disso, o responsável deve avaliar se a biometria é realmente necessária para aquela finalidade.
LGPD no controle de acesso industrial
Indústrias apresentam necessidades específicas.
Algumas possuem áreas restritas, laboratórios e setores operacionais.
Consequentemente, podem utilizar reconhecimento facial para autenticar funcionários autorizados.
Entretanto, dados biométricos de trabalhadores também são sensíveis.
Por isso, sua utilização precisa considerar a relação existente entre empresa e empregado.
Além disso, é necessário avaliar a base legal apropriada.
O consentimento pode apresentar dificuldades nesse contexto devido à relação de subordinação.
Consequentemente, não deve ser escolhido automaticamente.
Também é importante evitar monitoramento excessivo.
A finalidade deve permanecer vinculada às necessidades legítimas da operação.
Reconhecimento facial e segurança da informação
A segurança física e a segurança digital precisam trabalhar juntas.
Um sistema pode possuir excelentes leitores faciais.
Entretanto, ainda pode apresentar vulnerabilidades administrativas.
Por exemplo, uma senha padrão não alterada pode comprometer a plataforma.
Da mesma forma, equipamentos desatualizados podem apresentar falhas conhecidas.
Por isso, a manutenção deve incluir procedimentos de segurança digital.
Atualizações de firmware e software precisam ser avaliadas.
Além disso, redes devem possuir configurações adequadas.
Consequentemente, a proteção dos dados depende de toda a infraestrutura.
Como evitar vazamentos de dados biométricos?
A prevenção começa com o planejamento.
Primeiramente, é importante reduzir a coleta ao necessário.
Depois disso, os dados precisam ser protegidos durante armazenamento e transmissão.
Também é fundamental restringir acessos administrativos.
Além disso, backups devem permanecer protegidos.
Sistemas e equipamentos precisam receber manutenção e atualizações.
Outro cuidado importante é evitar exportações desnecessárias.
Por exemplo, copiar cadastros biométricos para computadores pessoais pode aumentar os riscos.
Consequentemente, procedimentos claros ajudam a proteger as informações.
A ANPD apresenta orientações sobre essas medidas em seu guia de segurança da informação.
O que fazer em caso de vazamento de dados biométricos?
Um incidente precisa ser tratado rapidamente.
Primeiramente, a organização deve identificar o problema e limitar sua propagação.
Depois disso, precisa avaliar quais informações foram afetadas.
Também deve verificar os riscos aos titulares.
Quando o incidente puder acarretar risco ou dano relevante, existem obrigações específicas de comunicação.
A Resolução CD/ANPD nº 15/2024 estabelece procedimentos para essas situações.
Em regra, a comunicação aplicável deve ocorrer em até três dias úteis, observadas as condições regulamentares.
Consequentemente, manter um plano de resposta a incidentes é importante.
Fonte oficial: ANPD — Comunicação de Incidente de Segurança.
Um caso real: a ANPD reforça a atenção sobre biometria
A utilização de dados biométricos passou a receber atenção crescente das autoridades brasileiras.
Em 2024, a ANPD publicou o estudo Radar Tecnológico: Biometria e Reconhecimento Facial.
O documento analisa aplicações e riscos relacionados à tecnologia.
Além disso, aborda desafios envolvendo privacidade e proteção de dados pessoais.
Em 2025, a autoridade também abriu uma tomada de subsídios sobre tratamento de dados biométricos.
A iniciativa buscou aprofundar discussões sobre bases legais, segurança e governança.
Consequentemente, o tema deixou de ser apenas uma preocupação técnica dos fabricantes.
Ele passou a ocupar espaço importante no debate regulatório brasileiro.
Essas iniciativas demonstram a necessidade de avaliar a biometria de maneira responsável.
Fontes oficiais:
Radar Tecnológico — Biometria e Reconhecimento Facial, ANPD
ANPD — Tomada de Subsídios sobre Tratamento de Dados Biométricos
Como a Pegasus Tecnologia pode contribuir?
A Pegasus Tecnologia atua com controle de acesso e segurança eletrônica na Região dos Lagos.
Entre as soluções oferecidas estão leitores faciais, catracas, cancelas e sistemas integrados.
Além disso, a empresa trabalha com infraestrutura de redes e CFTV inteligente.
Essa combinação permite avaliar diferentes componentes do projeto.
Por exemplo, um condomínio pode precisar integrar leitores faciais à plataforma existente.
Em outros casos, o cliente pode necessitar de um aplicativo de gerenciamento compatível.
A Pegasus pode analisar essas possibilidades conforme os equipamentos utilizados.
Entretanto, a conformidade com a LGPD também depende das decisões administrativas e jurídicas do contratante.
Por isso, tecnologia e governança precisam trabalhar juntas.
A importância da equipe técnica na proteção dos dados
Uma instalação inadequada pode comprometer a operação.
Entretanto, problemas também podem surgir em configurações administrativas.
Por exemplo, permissões excessivas podem permitir acesso desnecessário aos cadastros.
Da mesma forma, uma infraestrutura desatualizada pode aumentar vulnerabilidades.
Por isso, a implantação precisa considerar os recursos de segurança disponíveis.
A equipe técnica da Pegasus busca desenvolver soluções adequadas às características de cada ambiente.
Além disso, pode avaliar a integração entre equipamentos e plataformas.
Consequentemente, o projeto pode contemplar tanto o funcionamento dos acessos quanto aspectos técnicos de proteção.
Entretanto, nenhuma instalação isolada garante conformidade legal completa.
Essa responsabilidade exige procedimentos contínuos do controlador dos dados.
LGPD no controle de acesso em Búzios
Búzios possui condomínios e imóveis com intensa circulação de moradores, visitantes e prestadores.
Além disso, casas de temporada podem apresentar mudanças frequentes de usuários autorizados.
Consequentemente, a gestão de cadastros merece atenção especial.
Um visitante temporário não precisa necessariamente permanecer cadastrado após o encerramento da autorização.
Da mesma forma, antigos moradores devem ter suas permissões revisadas.
Por isso, sistemas com recursos de administração e exclusão podem ajudar na organização.
Entretanto, o uso desses recursos depende de políticas internas adequadas.
Controle de acesso e LGPD em Cabo Frio
Cabo Frio possui condomínios, estabelecimentos comerciais e empresas com diferentes necessidades de identificação.
Consequentemente, o tratamento de dados pode variar conforme a operação.
Um edifício comercial pode utilizar cartões.
Enquanto isso, outro empreendimento pode adotar reconhecimento facial.
Por isso, cada solução exige avaliação própria.
Além disso, a administração precisa compreender onde as informações são armazenadas.
Essa transparência contribui para uma gestão mais responsável.
Proteção de dados biométricos em Rio das Ostras
Empresas e condomínios de Rio das Ostras também podem utilizar sistemas modernos de controle de acesso.
Em ambientes empresariais, diferentes setores podem possuir permissões específicas.
Além disso, funcionários e prestadores podem precisar de cadastros temporários.
Consequentemente, administrar o ciclo de vida dessas informações é fundamental.
A tecnologia pode facilitar esse processo.
Entretanto, as regras de retenção e exclusão devem ser definidas pelo responsável pelo tratamento.
Perguntas frequentes sobre LGPD e reconhecimento facial
É permitido guardar fotografias de moradores?
Pode ser permitido quando existir finalidade legítima, base legal adequada e respeito aos demais requisitos da LGPD.
Entretanto, o armazenamento não deve ser indiscriminado.
Templates faciais são dados anônimos?
Não necessariamente. Quando permitem identificar ou autenticar uma pessoa, continuam sujeitos à proteção legal.
É obrigatório armazenar biometria na nuvem?
Não. Existem sistemas com armazenamento local e soluções centralizadas.
A escolha depende do projeto e das medidas de segurança.
A LGPD exige consentimento para toda biometria?
Não. O artigo 11 prevê diferentes hipóteses legais.
Entretanto, a escolha precisa ser fundamentada e adequada ao caso concreto.
Por quanto tempo um condomínio pode guardar biometria?
Não existe um prazo geral único para todos os cadastros.
A retenção deve considerar finalidade, necessidade e eventuais obrigações legais.
Uma empresa instaladora garante conformidade com a LGPD?
Não automaticamente. A conformidade depende de tecnologia, contratos, procedimentos e decisões do controlador.
Entretanto, uma implantação tecnicamente adequada pode apoiar a proteção dos dados.
Conclusão: segurança eletrônica também significa proteger informações
A LGPD no controle de acesso estabelece responsabilidades que vão além da instalação de equipamentos.
O reconhecimento facial oferece possibilidades importantes para empresas e condomínios.
Entretanto, sua utilização envolve informações biométricas sensíveis.
Por isso, coleta, armazenamento e exclusão precisam ser planejados.
Além disso, sistemas devem possuir medidas adequadas de segurança.
Criptografia, controle de permissões e atualização de equipamentos ajudam a reduzir riscos.
Consequentemente, a proteção dos dados precisa fazer parte de todo o projeto.
A Pegasus Tecnologia fornece soluções de controle de acesso e reconhecimento facial para a Região dos Lagos.
Além disso, pode avaliar integrações com sistemas existentes e plataformas de gerenciamento.
O objetivo é oferecer soluções funcionais, considerando as características técnicas de cada ambiente.
Afinal, uma segurança eletrônica moderna precisa proteger não apenas os acessos, mas também as informações utilizadas para administrá-los.
Fale com a Pegasus Tecnologia
Seu condomínio ou empresa precisa modernizar o controle de acesso com reconhecimento facial?
A Pegasus Tecnologia oferece soluções para Búzios, Cabo Frio, Rio das Ostras e outras localidades da Região dos Lagos.
Entre em contato para conhecer as possibilidades de instalação e integração.
Site: www.solucoespegasus.com.br
WhatsApp: Fale com a Pegasus Tecnologia